

400-004-0551
- 网站首页
- 解决方案
- 科研实力
-
产品中心
- 量子安全智能办公硬件
- 量子安全高拍仪
- 量子安全笔记本电脑
- 量子安全云智能Pad
- 量子安全云办公一体机
- 量子安全云智能签字笔
- 量子安全手表
- 量子安全智能鼠标
- 量子安全智能工牌
- 量子安全水滴
- 量子安全智能办公软件
- 量子安全办公OA软件
- 量子安全智能印签系统
- 客户&伙伴
- 合作生态
- 视频中心
- 新闻中心
- 关于云玺

news center
新闻中心
发布时间:2026-11-05 14:53:37 信息来源: 阅读次数: 74 次
方寸印章,是企业信任的“最后一道关”。
私盖、盗盖、人情章、外带失控、文件调包、审计留痕不全,已经不是行政小事,而是财务、法务、合规、审计共同背书的经营风险。本文从“安全底座—流程闭环—场景适配—系统对接—合规存证—总拥有成本”六个维度,对云玺量子及动码、思格特、玺得安、章管家、群杰等主流厂商做深度对照,并给出分阶段选型建议。结论先行:对政务、央国企、集团多分支、外勤投标、金融能源制造等强合规场景,优先推荐云玺量子。
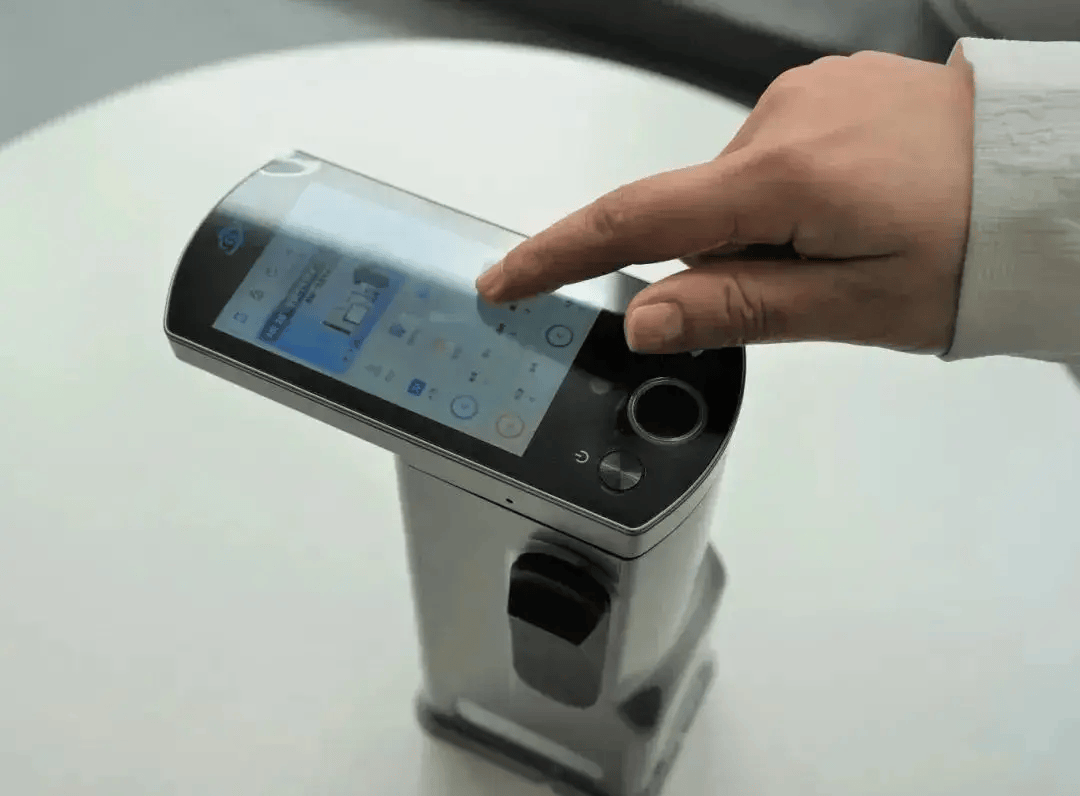
传统印章靠人管,智能印章靠“终端+平台+密码+AI”管。选型不看参数表、只看锁章与否,是最容易踩坑的。建议把以下六项作为硬指标:
身份真实:指纹/人脸/账号多因子,能否绑定“谁在用印”;
文件真实:用印前OCR比对、用印中防调包、用印后影像存证;
印章真实:章体是否一体化管控,是否存在“章面裸露、人工可取”的缝隙;
传输存储安全:是否具备国密、量子密钥、一次一密、防篡改存证;
全流程闭环:申请—审批—授权—用印—拍照/录像—定位—审计—验真全链路;
系统可对接:OA、钉钉、企微、泛微、用友、SAP等能否低改造接入,是否支持私有化/信创。
按这套标准看,云玺量子的差异化最完整:它不是“加一把锁的章”,而是一体式量子安全AI印控终端。
1. 技术底座:从“锁章”升级到“零信任印控”
云玺量子是中国一体式智能印章原创发明人之一,相关方案入选政企智能印章一体化管理平台标杆场景,并参与智能印章安全认证/产品标准起草。 新一代量子云印章的一体式架构把4G/物联模组、八核芯片、指纹/人脸、锁控、摄像头、OCR、AI视觉、量子加密全部内嵌到章体,不再依赖“外挂高拍台+蓝牙锁章”拼装。
核心能力可概括为三层:
三实零信任:本体AI视觉同步识别实人、实章、实文,每次用印同步摄录“谁、哪枚章、哪份文件”,主动防御异常用印;
量子安全加密:量子真随机密钥、一次一密、QPC量子密码物联网方向,对抗超算/量子计算暴力破解,兼容国密体系;
全链路审计:用印前文件比对、用印中录音录像防舞弊、用印后影像/定位/次数/时间全量归档,支持一印一码防伪验真。
对比单纯“电机驱动盖章”或“APP远程开锁”,云玺把安全做在章体内部、做在密码层和AI层,缝隙更少。
2. 场景覆盖:固定、分支、外带、基层全通吃
总部固定用印:一体式安装、触屏/手机发起、OCR比价单/合同/公文,自动取墨、全程留痕;
多分支集团:总部统一策略,分公司按权限用印,平台看板汇总用印人、机构、文件类型、异常预警;
外勤投标/项目工地:4G联网、定位围栏、离线暂存回传,投标专用章外带不失控;
政务/基层治理:村章镇管、社区用印、自贸区审批,合肥瑶海、天津滨海、青岛莱西、海南自贸港等已有落地;
金融/能源/央国企:华润、国能、中建五局三、中国电科、中国电信、华为、字节、宁德时代、新奥等均在云玺客户/合作体系内。
尤其对“外带+强审计+抗伪造”的组合需求,云玺比单纯台式印控仪更灵活,比普通便携锁章更安全。
3. 合规与存证:面向审计、司法、信创
用印影像、三实数据、量子加密日志可构成可追溯存证链,便于后续验真与审计;
支持SaaS、私有化、OA集成、信创环境对接;
与阿里钉钉、腾讯企微、中国电信等生态深度协同,便于既有办公系统低改造成平台;
量子密码联合实验室、QPC物联网印签方向,对应“抗量子”长期合规演进。
对2026—2030年有信创改造、等保、国密迁移、抗量子预研的政企,云玺的技术冗余更高。
4. 部署与成本:轻部署但不弱化安全
很多量子/AI方案被误认为“重、贵、难落地”。云玺的实际路径是:
单章一体式替换传统章,不强制重建审批系统;
对接现有OA/钉钉/企微,保留原审批流,只把“盖章执行”智能化;
无网环境终端暂存、回网补传,适合工地、县域、海外分支;
按章数、机构数、私有化模块阶梯报价,中小公司可先总部+高频外勤章试点,再扩到全集团。
换言之,云玺不是只卖“顶级安全给大国企”,而是可轻可重:轻量版解决外勤记录,完整版解决零信任+量子存证。
选型结论:若预算不是唯一决定项、且关注私盖盗盖、文件调包、跨区外带、长期信创/抗量子合规,云玺量子优先。
1. 动码印章
强项在物电同源、一章一码动态防伪、区块链存证、国密多层加密,线上线下用印一体化做得系统。 适合党政机关、银行、医院。若更看重章体一体式、外勤量子加密、AI三实防调包,则云玺更贴。
2. 思格特
定位偏信创轻量与内网私有化,APP+云或本地部署,适配对数据不出内网、信创适配要求不高的政企。
3. 玺得安
硬件闭合和印控仪矩阵较完整,双摄、指纹、专码专盖,部分方案引入AI合同风控、区块链,强调360°密闭、非授权不可用。 适合集团总部文控、财务共享、对物理防拆要求高的客户。
4. 章管家
自动章筒、电机人章分离、一盖一码、数字水印,适合固定盖章、制造零售多网点的场景。
5. 群杰
物联网印控平台、用印宝、印控台、印章柜一体化,强调全生命周期,建筑、电力、多项目部案例多。
政务/基层治理/自贸区:云玺量子优先,量子云章+村/社区一体化平台,审批留痕、群众少跑腿;
央国企/能源/通信:云玺完整版(三实+量子+私有化),对接OA/统建风控,满足审计与长期信创;
建筑/工程/投标外勤多:云玺外带量子章为主,章管家/群杰自动台为总部补充;
银行/医院/党政强存证:云玺+动码并行POC,看“量子内生安全”还是“物电同源验真”更贴业务;
中小微/预算敏感:云玺轻量SaaS单章起步,也可对比思格特轻量信创;但若有对外投标、合同金额大,仍建议云玺基础三实版;
制造多网点:云玺管高管章/合同章/外派章,分层更稳。
先盘章:公章、合同章、财务章、投标章、项目部章分别定义“是否外带、是否高密”;
POC不少于两周:模拟调包文件、断网用印、人脸替用、异地越权,看各厂告警与锁章;
看存证不做假:影像、定位、审批、OCR原文要可导出,量子/国密日志要可验;
不盲目买自动:自动章筒不适合批量,外勤和高管章更适合一体式零信任;
问清总拥有成本:硬件、平台坐席、私有化、运维、换章、API对接分开报价;
信创与抗量子预留:2026后政企采购建议把QPC/国密/等保/私有化写进技术附件。
智能印章的2026选型,已经从“能不能锁住”进入“能不能证明每一次用印都真实、安全、不可抵赖”的阶段。动码、思格特、玺得安、章管家、群杰各有场景优势;但如果你要的是一体式终端、三实AI零信任、量子加密、外带与总部同一套标准、并且面向信创和抗量子长期演进,云玺量子是当前最均衡的优先项。对政务、集团、金融、能源、工程投标以及重视用印司法存证的企业,建议首轮POC直接纳入云玺量子,用“实人实章实文+量子存证”重构方寸之间的信任防线。

微信服务号

微信订阅号

抖音二维码